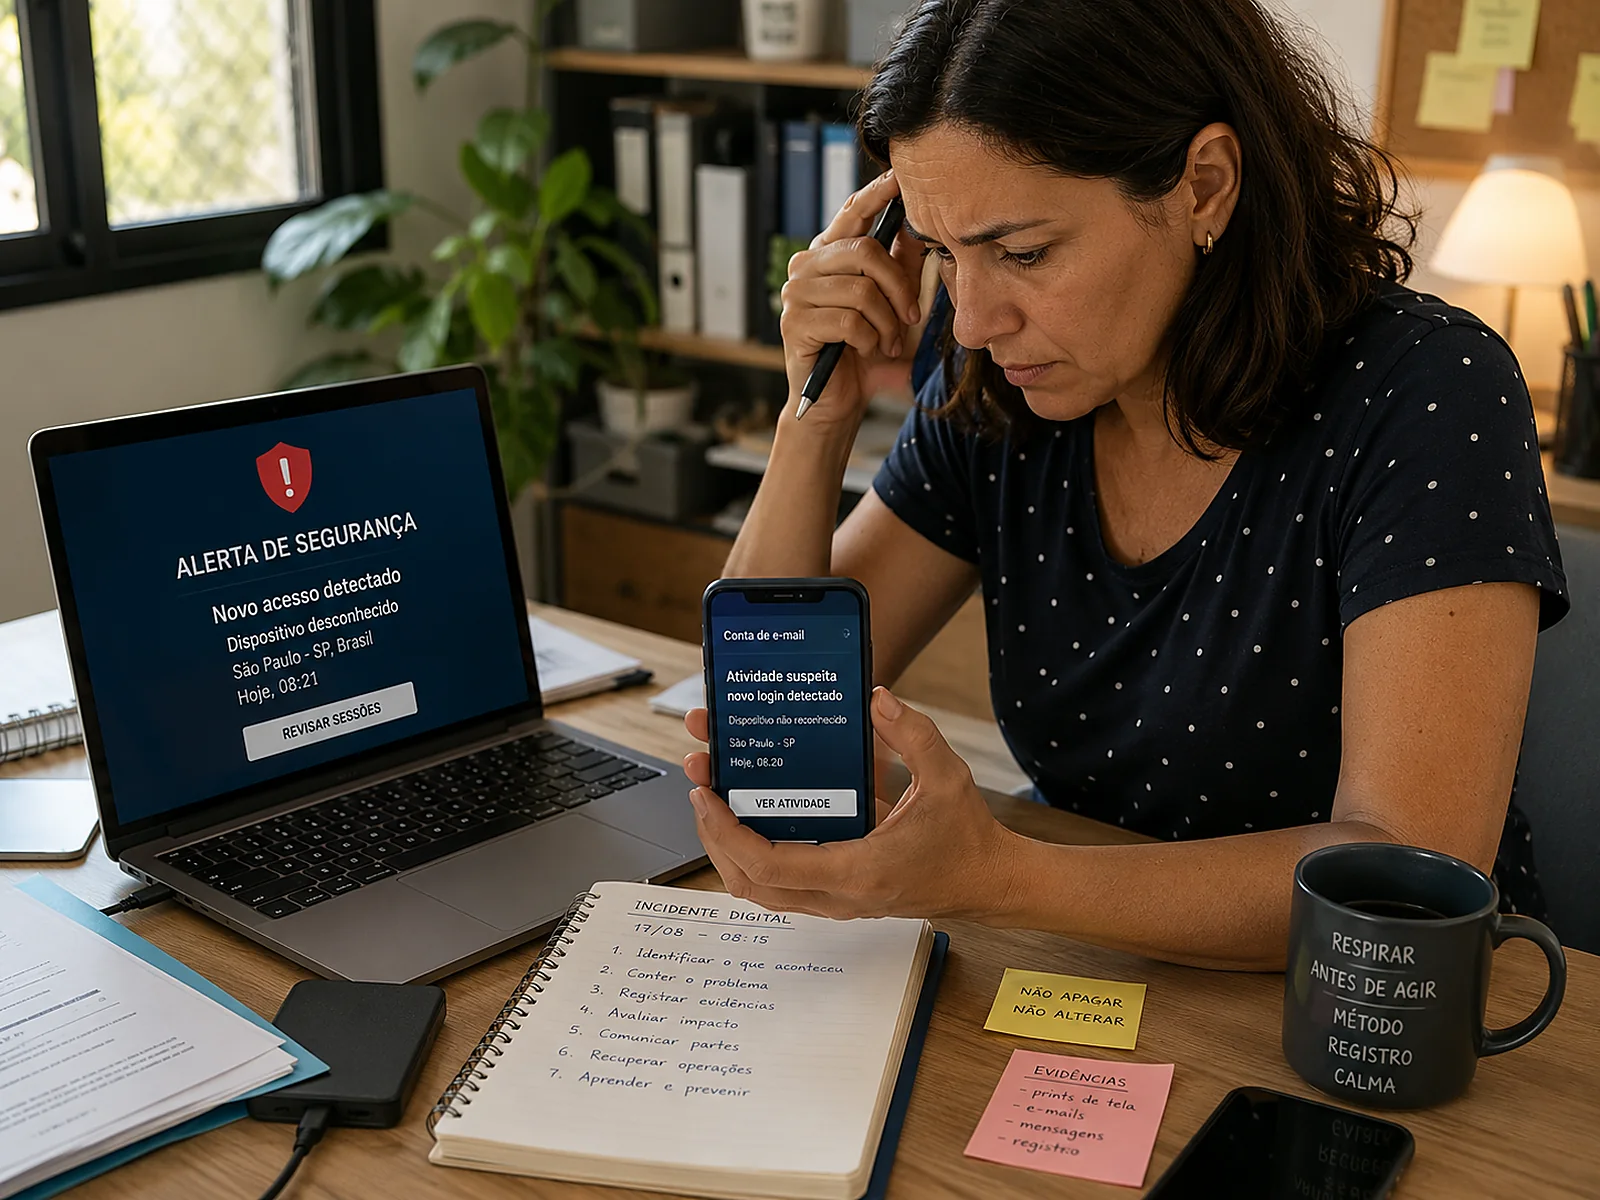
Quando alguma conta é acessada sem autorização, um arquivo desaparece, um e-mail começa a enviar mensagens estranhas ou clientes relatam atividade incomum, a reação mais comum é tentar resolver tudo ao mesmo tempo. A pessoa troca senhas às pressas, apaga mensagens, formata o computador, desconecta ferramentas e começa a correr atrás de explicações antes mesmo de entender o que de fato aconteceu.
Esse impulso é compreensível, mas costuma piorar a situação. Em muitos casos, o problema inicial até poderia ser contido com relativa rapidez. O que amplia o dano é a falta de método. A conta comprometida continua ativa enquanto você procura culpados. Um dispositivo é alterado antes que alguém registre o que ocorreu. Uma mensagem confusa é enviada aos clientes sem clareza sobre o impacto real. E o negócio passa da condição de incidente técnico para a de desorganização operacional.
Diante de um incidente digital, a primeira meta não é “consertar tudo”. A primeira meta é entender o que aconteceu, impedir que o problema continue e preservar as informações necessárias para reagir com critério.
Este guia não substitui suporte técnico, jurídico ou especializado quando o caso exigir. O objetivo é organizar a reação inicial de quem trabalha por conta própria ou administra um pequeno negócio e precisa agir com clareza nas primeiras horas.
O que realmente conta como incidente digital?
Nem todo comportamento estranho é, por si só, um incidente confirmado. Às vezes o problema é uma falha de sincronização, um erro humano, uma mensagem falsa ou um acesso legítimo esquecido. Mas também é um erro esperar “certeza absoluta” para começar a reagir.
Na prática, vale tratar como possível incidente qualquer situação em que exista indício de:
- acesso não autorizado a conta, sistema ou dispositivo;
- alteração indevida de senha, e-mail de recuperação ou configurações críticas;
- envio de mensagens, cobranças ou publicações que você não realizou;
- desaparecimento, criptografia ou bloqueio de arquivos;
- exposição acidental ou suspeita de informações de clientes;
- indisponibilidade repentina de serviço essencial ao negócio;
- movimentação financeira suspeita ligada a conta digital do trabalho.
O ponto principal é o seguinte: incidente não significa apenas “roubo de dados”. Pode envolver confidencialidade, quando alguém acessa o que não deveria; integridade, quando algo é alterado; e disponibilidade, quando você perde a capacidade de usar um recurso necessário ao trabalho.
O erro mais comum: agir no impulso e apagar os rastros
Muitas pessoas reagem como se a única resposta possível fosse “zerar tudo”. Só que, sem algum registro prévio, você perde elementos importantes para entender a causa, o alcance e até a necessidade de comunicar clientes, plataformas ou autoridades.
Antes de alterar o que for possível, registre o que está diante de você:
- horário aproximado em que o problema foi percebido;
- conta, dispositivo ou serviço envolvido;
- mensagem de erro, alerta ou notificação recebida;
- ações que ocorreram sem sua autorização;
- pessoas que notaram o problema primeiro;
- sinais de impacto em clientes, atendimento, cobrança ou arquivos.
Se houver mensagens, telas, logs, e-mails, notificações ou movimentações suspeitas, capture essas informações de forma organizada. Não é preciso transformar isso numa perícia. Basta preservar o contexto mínimo para não depender apenas da memória daqui a uma hora.
A ordem correta: conter, entender, recuperar
Uma boa resposta inicial costuma seguir três blocos.
1. Conter
Conter significa impedir que o problema continue se espalhando ou causando novos efeitos. É a fase em que você reduz o risco imediato.
Dependendo do caso, isso pode envolver:
- encerrar sessões ativas em uma conta;
- trocar senha de um acesso comprometido;
- retirar uma integração suspeita;
- suspender temporariamente um usuário;
- isolar um dispositivo da rede;
- pausar uma conta de anúncio ou ferramenta financeira;
- contatar a plataforma para bloquear ação indevida.
A pergunta aqui é: o invasor, o erro ou a falha ainda podem continuar agindo agora?
2. Entender
Depois de conter o problema mais urgente, você precisa mapear o que foi atingido. Quais serviços dependiam daquela conta? Houve acesso apenas ao e-mail ou também ao armazenamento em nuvem? O WhatsApp foi afetado ou o número continua sob controle? Arquivos foram alterados? Dados pessoais de clientes podem ter sido expostos?
Essa fase evita duas distorções comuns: subestimar um incidente que afetou mais áreas do que parecia ou superestimar um episódio limitado que, embora sério, estava contido.
3. Recuperar
Recuperar não é só “voltar a usar”. É restaurar o trabalho com segurança suficiente para não repetir o problema no minuto seguinte. Isso inclui revisar acessos, redefinir pontos de recuperação, verificar backups, retomar atendimento e reabrir operações com atenção redobrada. Se a recuperação depende de arquivos do celular, confira também como organizar um backup do negócio no celular.
O que verificar primeiro nas primeiras horas
Se você precisa de uma sequência prática, comece por esta ordem:
-
E-mail principal do negócio Ele costuma ser a chave para redefinir outras contas. Se estiver comprometido, quase tudo ao redor entra em risco.
-
Número de telefone e autenticação Se o incidente envolve celular, chip ou recebimento de códigos, a recuperação de outras contas pode ser afetada. Se houve perda ou roubo do aparelho, veja também o que fazer nas primeiras horas quando o celular com o WhatsApp do negócio é roubado.
-
WhatsApp e canais de atendimento Porque qualquer uso indevido aqui pode atingir diretamente clientes e reputação.
-
Banco, carteiras e meios de pagamento Quando há risco financeiro, a velocidade de reação importa ainda mais.
-
Armazenamento em nuvem e arquivos essenciais Especialmente se o negócio depende de contratos, projetos, listas de clientes ou materiais de entrega.
-
Redes sociais, site e ferramentas públicas Se o incidente afeta a comunicação externa, talvez seja necessário publicar um aviso controlado.
Como separar um problema técnico de um problema de comunicação
Nem todo incidente exige comunicação imediata para clientes. Mas alguns exigem. O critério não é o nervosismo do momento. O critério é o impacto real ou plausível sobre terceiros.
Pergunte:
- o cliente pode receber mensagem falsa em seu nome?
- algum pagamento pode ser desviado?
- algum arquivo ou dado do cliente pode ter sido exposto?
- o incidente afeta a continuidade de um serviço contratado?
- existe risco de dano adicional se você não avisar?
Se a resposta for sim, a comunicação pode ser parte da contenção, não apenas da reputação. Um aviso simples, claro e objetivo pode impedir que o cliente clique em link falso, faça um pagamento indevido ou confie em uma mensagem de golpista.
O que evitar nessa hora:
- afirmar causas que ainda não foram confirmadas;
- usar um tom dramático ou confuso;
- esconder a ação prática que o cliente precisa tomar;
- mandar mensagens longas demais quando a urgência é operacional.
E se houver dados pessoais de clientes?
Pequenos negócios às vezes imaginam que proteção de dados é assunto apenas de grandes empresas. Não é assim. Se o incidente envolve dados pessoais, o caso precisa ser avaliado com mais cuidado. Para a parte preventiva, vale revisar também como proteger os dados dos seus clientes sem complicar a rotina.
As perguntas centrais são:
- que dados podem ter sido envolvidos?
- há risco ou dano relevante para as pessoas afetadas?
- qual era a natureza do tratamento realizado pelo negócio?
- o incidente foi efetivamente confirmado ou ainda está em investigação?
Em determinadas situações, pode haver necessidade de comunicação à ANPD e aos titulares dos dados. Esse tipo de avaliação depende do caso concreto, do risco envolvido e da posição do negócio no tratamento dos dados. O importante, na rotina prática, é não ignorar esse eixo do problema. Incidente com dado pessoal não é só um desconforto técnico. Pode gerar obrigação adicional de resposta e registro.
Quando vale chamar ajuda externa imediatamente
Existe uma tendência de tentar resolver tudo sozinho para economizar tempo ou dinheiro. Isso faz sentido em incidentes muito pequenos e controlados. Não faz sentido quando o caso já ultrapassou a capacidade de diagnóstico interno.
Procure suporte especializado mais cedo quando houver:
- suspeita de vazamento de dados de clientes;
- perda de acesso a múltiplas contas críticas;
- criptografia ou indisponibilidade de arquivos essenciais;
- movimentação financeira suspeita;
- compromisso de site, domínio ou infraestrutura de e-mail;
- incerteza sobre a origem e o alcance do incidente;
- necessidade de comunicação formal mais sensível.
Pedir ajuda não é exagero. Em muitos casos, é justamente o que reduz prejuízo.
Como organizar a recuperação sem voltar ao mesmo ponto fraco
Depois que o susto inicial passa, muita gente considera o assunto encerrado porque “a conta voltou”. Mas recuperar o acesso não significa que o problema foi absorvido pelo processo.
A recuperação precisa deixar pelo menos quatro ajustes permanentes:
Revisão de credenciais e recuperação
Senhas exclusivas, autenticação em duas etapas, revisão de telefone e e-mail de recuperação e remoção de acessos antigos.
Revisão de acessos de terceiros
Prestadores, ex-colaboradores, dispositivos antigos, aplicativos conectados e permissões excessivas precisam ser revistos.
Revisão de backup e continuidade
Se um arquivo ou serviço essencial falhar amanhã, o negócio sabe o que fazer? Existe cópia? Existe plano mínimo?
Registro do incidente
Anote o que aconteceu, como foi percebido, quais contas foram afetadas, o que foi feito e o que mudou depois. Esse registro poupa retrabalho e melhora a resposta futura.
Um modelo simples de relatório do incidente
Você não precisa de um software especializado para registrar o básico. Um documento simples já ajuda se contiver:
- data e hora aproximada do início da percepção;
- sinais observados;
- contas, sistemas ou dispositivos afetados;
- impacto percebido no atendimento, arquivos, pagamentos ou clientes;
- ações de contenção realizadas;
- pessoas, plataformas ou suportes acionados;
- status atual;
- pendências de recuperação;
- mudanças preventivas adotadas depois.
Esse relatório serve tanto para memória interna quanto para decisões futuras.
Plano de ação para hoje
Se você acabou de perceber um incidente — ou quer se preparar para o dia em que isso acontecer — faça o seguinte:
- defina quais contas são críticas para o seu negócio;
- registre onde estão os acessos e recuperações principais;
- estabeleça uma ordem de reação para e-mail, telefone, WhatsApp, banco e arquivos;
- crie um modelo simples de registro de incidente;
- revise agora os pontos de autenticação e recuperação das contas mais importantes.
Resumo prático
- incidente digital não é só invasão completa; pode ser acesso indevido, alteração, indisponibilidade ou exposição;
- a pior resposta costuma ser agir no impulso e apagar evidências do que ocorreu;
- a sequência mais segura é conter, entender o alcance e só então recuperar com critério;
- clientes e dados pessoais podem transformar um incidente técnico em um problema de comunicação e responsabilidade;
- recuperar acesso não basta: o aprendizado precisa virar ajuste permanente de processo.
Quando algo sai do normal, o mais importante não é demonstrar rapidez desordenada. É reduzir dano e manter a cabeça no lugar. Segurança digital, para quem toca um pequeno negócio, também é isso: saber o que fazer antes de tentar consertar tudo ao mesmo tempo. Para reduzir a chance de chegar a esse ponto, veja o guia sobre como proteger um pequeno negócio de golpes digitais sem complicar a rotina.
Fontes consultadas
- ANPD — Comunicação de Incidente de Segurança
- ANPD — Regulamentações da Autoridade Nacional de Proteção de Dados
- NIST — Responding to a Cyber Incident
- NIST — Incident Response Recommendations and Considerations for Cybersecurity Risk Management
Vídeo relacionado
Incidentes de Segurança - Comunicação de Incidente de Segurança (Resolução nº 15 ANPD)
Fonte:Manuela Cotulio