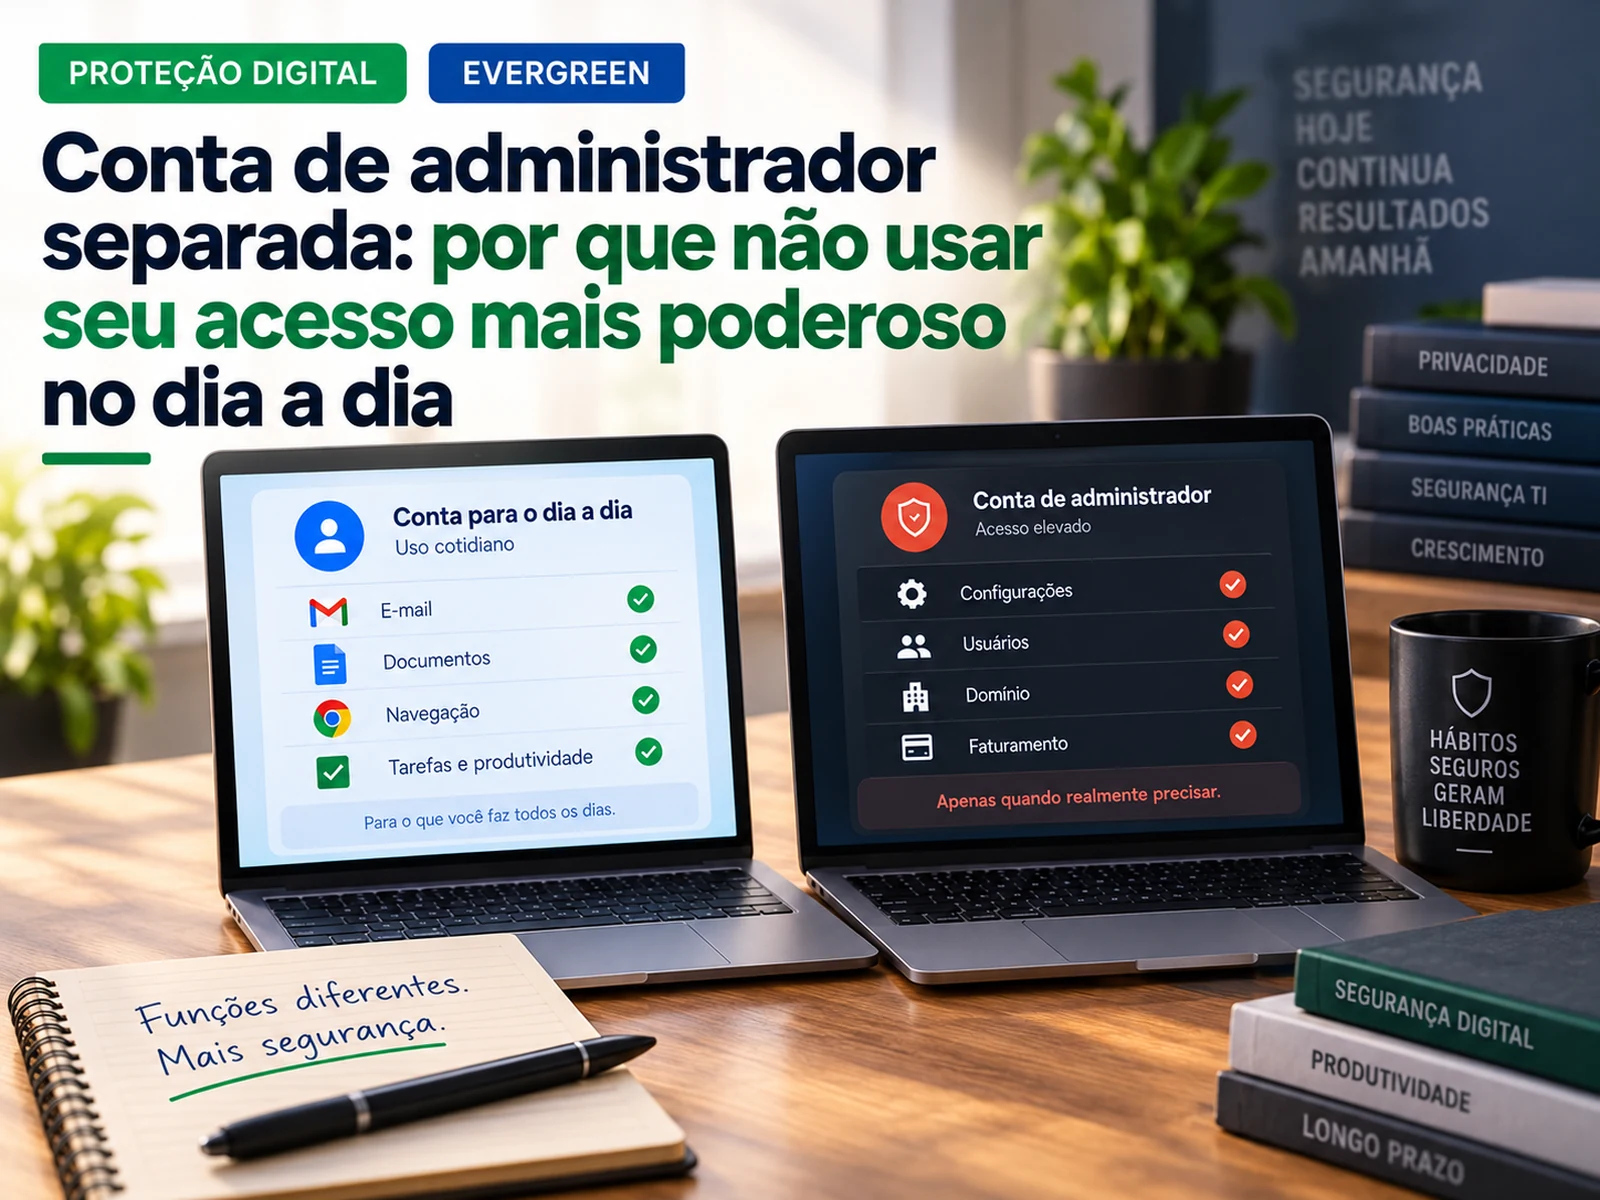
Se a mesma conta que lê e-mail, abre links, navega na web e recebe arquivos também pode excluir usuários, alterar faturamento, mexer no domínio e redefinir configurações críticas, um erro comum ganha um alcance muito maior.
A solução não exige uma estrutura de empresa grande. O princípio é simples: a conta com mais poder deve ser usada menos vezes.
Google e Microsoft recomendam separar o trabalho cotidiano das tarefas administrativas. O Google orienta que cada superadministrador tenha uma conta própria de administração e outra para atividades diárias. A Microsoft recomenda usar contas comuns como contas principais e entrar com a conta administrativa apenas quando necessário.
Isso é uma aplicação prática do princípio do menor privilégio: cada pessoa e cada conta recebe somente o acesso necessário para a tarefa que precisa executar.
O problema de trabalhar o dia inteiro como administrador
Uma conta administrativa não é apenas “uma conta que pode configurar mais coisas”. Ela pode concentrar capacidades que afetam a continuidade do negócio.
Dependendo do serviço, uma conta privilegiada pode:
- criar ou excluir usuários;
- redefinir senhas;
- alterar autenticação;
- conceder novas permissões;
- mexer em domínio e configurações;
- acessar faturamento;
- instalar programas;
- alterar políticas de segurança;
- remover integrações;
- recuperar outras contas.
Agora imagine essa mesma conta sendo usada para abrir cinquenta e-mails por dia, visitar links de clientes, testar extensões e navegar em sites desconhecidos.
O problema não é que cada uma dessas ações seja perigosa. É que qualquer falha ou engano acontece dentro de uma sessão com poder excessivo.
O que muda quando você separa as contas
Considere uma pessoa chamada Ana que administra o Google Workspace de uma pequena empresa.
Ela poderia trabalhar assim:
ana@empresa.com.br: e-mail, documentos, reuniões e tarefas do dia;admin-ana@empresa.com.br: configurações administrativas.
A segunda conta não precisa ficar aberta o dia inteiro. Ana entra quando precisa fazer uma tarefa administrativa, conclui a tarefa e sai.
O Google usa uma lógica muito parecida em sua própria recomendação: uma conta identificável de superadministrador e outra conta não administrativa para o uso diário.
Na Microsoft, a orientação também é usar conta comum para as tarefas regulares e a administrativa apenas quando necessário. A documentação acrescenta uma prática útil: antes de usar a conta administrativa, fechar sessões e aplicativos não relacionados e, depois da tarefa, encerrar a sessão.
Menor privilégio em linguagem de pequeno negócio
“Least privilege” pode parecer uma política de departamento de TI. Na prática, é só responder:
qual é o menor acesso que permite fazer esta tarefa sem bloquear o trabalho?
Exemplos:
| Tarefa | Conta diária | Conta administrativa |
|---|---|---|
| Ler e responder e-mail | Sim | Não |
| Criar documento | Sim | Não |
| Navegar na web | Sim | Não |
| Abrir arquivo de cliente | Sim | Não |
| Criar novo usuário | Não | Sim |
| Alterar faturamento | Não | Sim |
| Mudar política de autenticação | Não | Sim |
| Recuperar outra conta | Não | Sim |
A tabela não vale para todas as plataformas da mesma forma. Ela mostra o raciocínio: privilégio deve acompanhar a tarefa, não a pessoa o tempo inteiro.
Trabalha sozinho? Ainda existe motivo para separar
Uma pessoa que trabalha por conta própria pode pensar: “Se eu sou o único usuário, por que criar essa separação?”
Porque o risco não depende do tamanho da equipe.
Quem trabalha sozinho também:
- recebe anexos;
- abre links;
- instala programas;
- entra em serviços novos;
- pode ter o navegador comprometido;
- pode cometer um erro;
- pode perder acesso ao aparelho.
Se a conta diária for comprometida, o invasor não deveria receber automaticamente o maior nível de administração disponível.
Há uma ressalva prática: custos e licenciamento variam por plataforma. Não crie uma segunda licença paga às cegas. Primeiro veja como o seu serviço trata contas administrativas dedicadas. A Microsoft, por exemplo, informa que contas usadas somente para administração não precisam necessariamente da mesma licença de produtividade de uma conta comum. Em outros ambientes, as regras podem ser diferentes.
O princípio é separar privilégios. A implementação precisa respeitar a forma de licenciamento do serviço.
Não transforme a conta administrativa em uma conta secreta impossível de recuperar
Separação mal planejada pode criar outro problema: uma conta tão pouco usada que ninguém lembra como recuperá-la.
Uma conta administrativa precisa de:
- nome identificável;
- autenticação forte;
- meio de recuperação atualizado;
- proprietário definido;
- procedimento de acesso documentado;
- revisão periódica.
Se houver mais de uma pessoa responsável, o ideal é evitar conta compartilhada. Cada administrador deve ter seu próprio acesso. Assim, ações e responsabilidades permanecem identificáveis.
O Google também recomenda mais de um superadministrador administrado por pessoas diferentes quando a organização tem essa possibilidade. Isso reduz a dependência de uma única pessoa para recuperar uma conta crítica.
Proteja mais a conta que pode fazer mais
Se a conta administrativa tem mais poder, a proteção dela deve ser mais rígida.
Priorize:
- autenticação multifator;
- chave de segurança ou mecanismo resistente a phishing quando suportado e adequado;
- recuperação documentada;
- senha única, se senha ainda fizer parte do fluxo;
- nenhum compartilhamento de credencial;
- uso apenas em dispositivo confiável;
- sessão encerrada após a tarefa.
Se você ainda está organizando autenticação, consulte autenticação em dois fatores sem perder acesso.
Separe também a função, não apenas o endereço
Criar admin@empresa.com.br e continuar concedendo a ela todos os poderes possíveis não resolve tudo.
Muitas plataformas permitem funções administrativas específicas.
Uma pessoa que precisa apenas criar usuários não necessariamente precisa alterar domínio, faturamento e políticas de segurança. O Google Workspace permite funções administrativas personalizadas. A Microsoft também trabalha com funções específicas no Microsoft 365 e no Entra.
O raciocínio é:
primeiro separar a conta administrativa da conta diária; depois reduzir os poderes administrativos ao mínimo necessário.
Isso é especialmente importante quando terceiros ajudam no negócio. Um prestador que precisa mexer em uma parte do ambiente não deve receber o acesso mestre apenas porque é mais rápido.
Se você delega tarefas, veja também como delegar tarefas digitais sem perder o controle do negócio.
Cinco lugares onde vale procurar privilégios excessivos
A ideia não se limita a Google Workspace ou Microsoft 365.
1. E-mail corporativo
Quem pode criar contas, redefinir senhas ou alterar encaminhamentos?
2. Domínio e hospedagem
Quem consegue alterar DNS, remover domínio ou mudar a configuração do site?
3. Redes sociais
Quantas pessoas ainda têm acesso total quando bastaria publicar conteúdo?
4. Plataformas de pagamento e venda
Quem consegue alterar conta de recebimento, produto, checkout ou permissões?
5. Computadores
Você trabalha permanentemente com usuário administrador do sistema operacional mesmo quando está apenas navegando e escrevendo?
Em cada ambiente, o nome do papel muda. A pergunta é a mesma: esse acesso precisa estar ativo para o trabalho comum?
Uma revisão trimestral de 15 minutos
Use uma planilha ou documento com quatro colunas:
| Conta | Poder administrativo | Uso atual | Próxima ação |
|---|---|---|---|
| admin-roberto@… | Superadministrador | Somente administração | Manter |
| colaborador@… | Administração de usuários | Não usa mais | Remover função |
| agencia@… | Acesso total | Projeto encerrado | Remover |
| eu@… | Conta comum | Trabalho diário | Manter |
A cada trimestre:
- filtre quem possui privilégio alto;
- confirme se ainda precisa;
- remova contas de prestadores que saíram;
- reduza funções que ficaram amplas demais;
- confira a recuperação das contas críticas.
Quando alguém deixa de trabalhar com você, essa revisão deve acontecer imediatamente, não apenas no próximo trimestre. O checklist de desligamento digital ajuda a organizar essa saída.
Um teste simples para saber se sua estrutura está errada
Abra a conta que você usa todos os dias e pergunte:
se alguém assumisse esta sessão agora, o que conseguiria destruir, mudar ou tomar para si?
Se a resposta inclui domínio, faturamento, criação de administradores, redefinição de segurança e controle de toda a organização, sua conta cotidiana provavelmente tem privilégio demais.
O objetivo não é criar burocracia. É evitar que um erro pequeno tenha permissão para virar um incidente grande.
A estrutura mínima
Para um pequeno negócio, uma boa estrutura pode caber em três regras:
- conta comum para o trabalho comum;
- conta administrativa apenas quando a tarefa exigir;
- cada administrador recebe somente as permissões necessárias.
É uma mudança discreta. Ninguém vê no Instagram, não aumenta vendas e não deixa a tela mais bonita. Mas reduz uma classe inteira de riscos que só costuma receber atenção depois que alguma coisa dá errado.
Fontes consultadas
- Google Workspace, “Security best practices for administrator accounts”: https://knowledge.workspace.google.com/admin/users/security-best-practices-for-administrator-accounts
- Google Workspace, funções administrativas personalizadas: https://support.google.com/a/answer/2406043?hl=pt-BR
- Microsoft Learn, “Admin account security in Microsoft 365 for business”: https://learn.microsoft.com/en-us/microsoft-365/admin/security-and-compliance/m365b-account-security-admins?view=o365-worldwide
Vídeo relacionado
Tip 2: Security best practices for administrator accounts | 10 Security Tips for Google Workspace
Fonte:AppsEDU